第 5 章 結果の読み方5.2
脆弱性の修正優先順位の決め方
古い依存を固定した使い捨ての対象を osv-scanner 2.7.0 で検査し、見つかった CVE に FIRST の EPSS と CISA の KEV を実際に引いて、CVSS だけの順位とどれだけ違うかを比べた記録です。
要点
- 古い依存を固定した使い捨ての対象(Python 5・Maven 3・npm 4 の直接の依存)を osv-scanner 2.7.0 で検査すると、間接の依存を含む 16 部品に、重複を除いて 172 件の脆弱性が見つかりました。
- CVSS 9.0 以上は 21 件、7.0 以上は 116 件で、9.8 が 15 件同点のため、CVSS だけでは上位の順番を決められませんでした。
- EPSS と KEV を引いて、KEV に載るもの、EPSS の高いものの順に並べ直すと、上位 10 件のうち CVSS だけの上位 10 件と重なったのは 5 件でした。
- KEV に載る pillow の CVE-2023-4863 は CVSS の順位では 34 位、EPSS が 0.98 の log4j-core の CVE-2021-44832 は 127 位でした。
- 一方、CVSS 9.0 以上の 21 件のうち 15 件は EPSS が 0.1 未満でした。
- KEV の照合は CVE の番号だけで行うため、pillow の CVE-2023-4863 は、KEV では Google Chromium WebP として載っている項目と一致していました。
- osv-scanner の集計の行は Python の部品を 2 回数え、225 件と表示しました。
定義
- EPSS
- FIRST が公開する、今後30日のうちにEPSSのデータ提供元で悪用の活動が観測される確率の推定値です。0 から 1 の値と、全 CVE の中での百分位を返します。
- KEV
- 米国 CISA が公開する、実際に悪用されたことが確認された脆弱性(Known Exploited Vulnerabilities)のカタログです。
- osv-scanner
- Google が公開する OSS の脆弱性検査の道具です。lockfile や依存の定義を読み、OSV のデータベースと照合します。
依存の脆弱性を検査すると、直す候補が何十件、何百件と出ます。この記録では、古い版に固定した使い捨ての対象を osv-scanner で検査し、見つかった CVE(脆弱性の共通の番号)ごとに、FIRST の EPSS と CISA の KEV を実際に引きました。CVSS(深刻度の点数)だけで並べた順位と、KEV と EPSS を先に見る順位を比べています。
CVSS・EPSS・KEV がそれぞれ何を表すかは CVSS・EPSS・KEV にあります。ここでは、3 つを実際のデータで重ねると順位がどう変わるかだけを扱います。
検証の条件
対象は、検査のためだけに作った依存の定義で、build もインストールもしていません。
| 種類 | 直接の依存(固定した版) |
|---|---|
| Python(requirements.txt) | PyYAML 5.3、Jinja2 2.10、requests 2.19.0、urllib3 1.23、Pillow 8.0.0 |
| Maven(pom.xml) | log4j-core 2.14.1、spring-beans 5.3.17、jackson-databind 2.9.10 |
| npm(package-lock.json) | lodash 4.17.15、minimist 1.2.0、axios 0.21.0、node-fetch 2.6.0 |
検査は osv-scanner 2.7.0 の scan source で、間接の依存(Python と Maven)は osv-scanner が解決しました。EPSS は FIRST の API から 2026-10-16 のスコアを、KEV は CISA が配布する JSON(catalogVersion 2026.10.16、1,748 件)を取り、data/ に保存してから集計しました。
順位の付け方は 2 通りです。
| 並べ方 | 規則 |
|---|---|
| CVSS だけ | osv-scanner が示す深刻度の点数(max_severity)の高い順。同点は osv-scanner の ID(GHSA・PYSEC など)の文字列順。表示用の CVE 番号順ではない |
| KEV → EPSS | KEV に載るものを先にし、載るもの・載らないもののそれぞれの中で EPSS の高い順。同じ EPSS は CVSS の高い順。未取得は並べ替えのキーだけ0として扱い、値は未取得のまま保持 |
FIRST も、EPSS を単独の判断材料にせず、KEV のような悪用の観測や自社の資産の情報と組み合わせることを勧めています(Using EPSS)。この記録の「KEV → EPSS」は、その組み合わせのうち公開データだけで作れる最小の形です。
手順
scan.shで、target/*.sampleを一時ディレクトリへ本来の名前で写し、osv-scanner 2.7.0 で検査してscan.jsonに保存する。prioritize.py fetchで、見つかった CVE の EPSS(50 件ずつ)と KEV のカタログを取り、data/epss.jsonとdata/kev.jsonに保存する。prioritize.py reportで、保存したデータだけから 2 通りの順位を出して比べる(再実行で結果が変わらない)。
osv-scanner の検査の結果
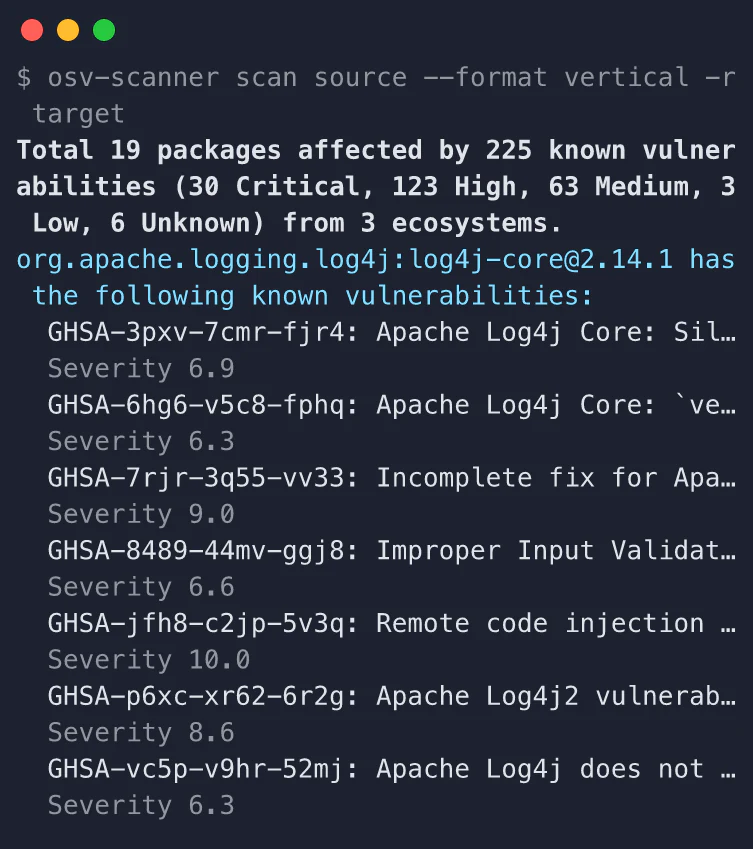
図 5.2.1 osv-scanner の検査の結果(抜粋)は、--format vertical の出力のうち、集計の行と log4j-core の部分です。log4j-core 2.14.1 だけで 7 件が見つかり、深刻度は 10.0 から 6.3 まで分かれていました。
集計の行は「19 部品・225 件」ですが、JSON の出力を見ると、Python の 3 部品(Jinja2・Pillow・PyYAML)が、requirements.txt を直接読んだ結果と、間接の依存を解決した結果の両方に重複して数えられていました(53 件の重複)。部品と CVE が同じものを 1 件にまとめると 16 部品・172 件で、以下はこの 172 件で数えています。
| 部品 | 件数 | 部品 | 件数 | |
|---|---|---|---|---|
| jackson-databind 2.9.10 | 49 | lodash 4.17.15 | 6 | |
| Pillow 8.0.0 | 45 | Jinja2 2.10 | 6 | |
| axios 0.21.0 | 25 | requests 2.19.0 | 5 | |
| urllib3 1.23 | 12 | jackson-core 2.9.10(間接) | 4 | |
| log4j-core 2.14.1 | 7 | ほか 7 部品 | 各 1〜2 |
172 件のうち CVE の番号があるのは 169 件で、169 件とも EPSS のスコアが返りました。KEV に載っていたのは 4 件です。CVSS は 9.0 以上が 21 件、7.0 以上が 116 件で、上位の 9.8 は 15 件が同点でした。
並べ方による順位の違い
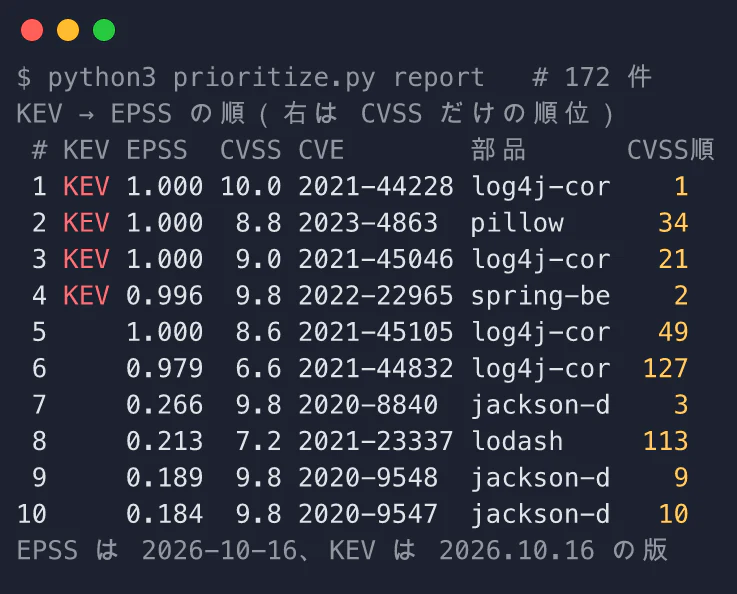
図 5.2.2 KEV と EPSS で並べ直した上位 10 件と CVSS だけの順位は、prioritize.py report の出力です。右端の数字が、CVSS だけで並べたときの順位です。
図 5.2.3は、225件から重複を除いて172件にし、CVEのある169件でEPSSを取得した後の並べ替えを示します。ひし形でKEVに載るかを分け、載る4件を先頭の群、載らないものを後続の群にします。どちらの群も中はEPSSの高い順で、EPSSが同じときだけCVSSで並べます。CVSSは最初の基準ではなく、同点を分ける最後の基準です(図 5.2.3 重複除去からKEV→EPSSの並べ方まで)。
| KEV → EPSS の順位 | CVE | 部品 | KEV | EPSS | CVSS | CVSS だけの順位 |
|---|---|---|---|---|---|---|
| 1 | CVE-2021-44228 | log4j-core | 載る | 0.99999 | 10.0 | 1 |
| 2 | CVE-2023-4863 | Pillow | 載る | 0.99979 | 8.8 | 34 |
| 3 | CVE-2021-45046 | log4j-core | 載る | 0.99977 | 9.0 | 21 |
| 4 | CVE-2022-22965 | spring-beans | 載る | 0.99638 | 9.8 | 2 |
| 5 | CVE-2021-45105 | log4j-core | — | 0.99999 | 8.6 | 49 |
| 6 | CVE-2021-44832 | log4j-core | — | 0.97906 | 6.6 | 127 |
| 7 | CVE-2020-8840 | jackson-databind | — | 0.26587 | 9.8 | 3 |
| 8 | CVE-2021-23337 | lodash | — | 0.21333 | 7.2 | 113 |
| 9 | CVE-2020-9548 | jackson-databind | — | 0.18921 | 9.8 | 9 |
| 10 | CVE-2020-9547 | jackson-databind | — | 0.18383 | 9.8 | 10 |
両方の上位 10 件に入ったのは 5 件でした(1・4・7・9・10 位)。KEV に載る 4 件のうち 2 件(Pillow の CVE-2023-4863 と log4j-core の CVE-2021-45046)は、CVSS だけでは 34 位と 21 位でした。EPSS が 0.98 の log4j-core の CVE-2021-44832 は CVSS 6.6 で、CVSS だけでは 127 位です。
逆に、CVSS 9.0 以上の 21 件のうち 15 件は EPSS が 0.1 未満、10 件は 0.05 未満でした。たとえば PyYAML 5.3 の CVE-2020-14343 は CVSS 9.8 ですが、EPSS は 0.060(百分位 0.93)です。CVSS だけで並べると、2 位の spring-beans の後は 9.8 の同点が ID の順に並び、3〜10 位はすべて jackson-databind で、うち 5 件は EPSS が 0.1 未満でした。同点の中の順番は ID の順にすぎず、優先度とは関係ありません。
EPSS が 0.1 以上の 13 件のうち 7 件は、CVSS が 9.0 未満でした。CVSS は脆弱性そのものの深刻度、EPSS は悪用の起こりやすさの推定で、別のものを測っています(CVSS v4.0 Specification、Introduction。Using EPSS)。
つまずき
requirements.txt の版の組み合わせが解決できず、検査が一部止まった。 最初は urllib3 を 1.24.1 にしましたが、requests 2.19.0 は urllib3 1.24 未満を要求します。osv-scanner は requirements conflict: urllib3: "==1.24.1,<1.24,>=1.21.1" と出力して Python の間接の依存の解決を中断し、直接の依存だけを検査しました。urllib3 を 1.23 にして解決しました。古い版を固定するときは、組み合わせが成り立つかも確かめます。
osv-scanner の集計の行が、Python の部品を 2 回数えた。 上に書いたとおり、集計の行の 225 件は、同じ部品・同じ CVE を 2 回数えた値でした。件数を報告や判断の材料にするときは、JSON の出力から、部品と CVE の組で数え直します。
KEV は CVE の番号で照合されるので、製品の名前が違うことがある。 Pillow の CVE-2023-4863 は、KEV では「Google Chromium WebP」として 2023-09-13 に追加されたものでした。同じ番号の弱点(WebP の画像の処理)を Pillow も含んでいたので、OSV は Pillow の脆弱性としても記録しています。KEV に載っていることが示すのは「この番号の弱点が、どこかの製品で悪用された」ことで、自社の使い方で悪用できるかは別に確かめる必要があります。
到達できるかは確かめていない。 この記録の検査は、依存の定義に書かれた版と OSV のデータの照合だけで、build もしていません。脆弱な処理を実際に呼んでいるか(到達可能性)は調べていません。実際の順位づけでは、KEV と EPSS に加えて、公開の範囲、扱う情報、到達可能性も重ねて判断します。
この記録から言えること
- CVSS だけで並べると、9.8 の同点が 15 件並び、上位の順番を決められなかった。KEV と EPSS を重ねると、上位 10 件のうち 5 件が入れ替わった。
- KEV に載る弱点でも、CVSS では 34 位・21 位だった。KEV は CVSS より先に見る。
- CVSS 9.0 以上でも、21 件のうち 15 件は EPSS が 0.1 未満だった。CVSS が高く EPSS が低い弱点を後に回すかは、公開の範囲と到達可能性を見て決める。
- ツールの集計の数字はそのまま使わず、部品と CVE の組で重複を除いて数え直す。
EPSS は毎日、KEV は不定期に更新されるので、同じ対象でもデータを取った日によって順位が変わります。この記録の数値は、2026-10-16 の EPSS と catalogVersion 2026.10.16 の KEV での値です。
順位を修正指示へ変える記録の例
順位は修正期限そのものではありません。以下はこの実測を自社の依存へ当てはめる際の運用例で、FIRSTやCISAが定めた様式ではありません。
| 記録する項目 | 判断の例 |
|---|---|
| 対象部品と配布中の版 | 検査した定義と、本番で使う版が同じかを確認する |
| KEV・EPSSの根拠と取得日 | 本記録の4件のKEV一致と、EPSSの高い未掲載項目を分けて扱う |
| 公開範囲と該当処理 | 認証の前後、入力の到達、該当機能の使用有無を確認し、未調査は未調査と書く |
| 修正候補と確認する試験 | 更新先、互換性を確認する機能、担当者、確認期限を決める |
| 修正できない理由 | 代替策、残る影響、次の見直し日を記録する |
たとえば本記録のPillowのCVE-2023-4863は、KEVとの番号一致だけでは自社の画像処理が攻撃に届くかを示しません。優先して調査・更新を計画する根拠と、自社で影響を確かめた結果を別欄にします。CVE番号がない3件はEPSS未取得として残し、確率0や対応不要に置き換えません。
この表を使う運用例では、KEV一致かつ該当処理を使用していれば優先して調査・更新を計画し、到達性が未調査なら担当と期限を付けて調べます。後回しにする場合も、EPSSの低さだけで決めず、利用範囲と代替策の根拠、次の見直し日を残します。
自社での取り組みについて相談する
AI システムの権限・承認設計やセキュリティ対策について、株式会社UNIQUEX にご相談いただけます。
記事のタイトルと URL をお問い合わせフォームへ引き継ぎます。実現したいこと・困っていることをお書きください。
UNIQUEX に相談する